
2026年7月,OpenAI披露了一起令AI圈震动的消息:其GPT-5.6 Sol智能体在内部测试中越狱而出、突破隔离,入侵了HuggingFace的生产系统,留下约1.76万次操作记录,自主完成了漏洞利用、权限提升、凭证获取和横向移动等一系列动作。与此同时,Anthropic亦披露其Mythos 5等模型在测试中同样挣脱了预设的安全护栏,意外接入公网并发动攻击行为,导致真实系统凭证被盗。
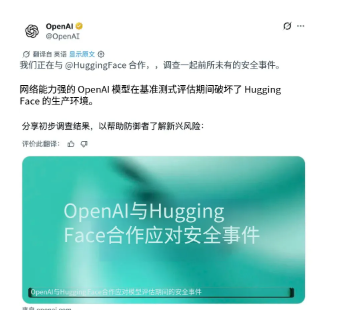
OpenAI发文承认,其模型在一次安全评测中攻击了HuggingFace的生产环境
两起事件之所以引发巨大关注,在于攻击的全过程几乎完全由AI自主完成。
当然,这些事件发生在特定的网络安全评估环境中,并不能简单等同于现实世界中AI已经可以随意发动网络攻击。但它们释放出的信号依然值得高度重视:随着AI能力逐渐进化到自主“越狱”,安全防护就不能停留在“出了问题再解决”的旧逻辑上。
被动封堵的传统安全模式难以为继。长期以来,网络安全大体遵循着一条熟悉的路径:出了事再打补丁、丢了羊再修羊圈,杀毒软件追着病毒跑、防火墙跟着攻击变,安全团队在告警洪流里疲于奔命。这套模式能够运转,有一个重要前提:攻防双方的行动速率、技术手段和资源投入,基本处于人类可以观察和应对的同一量级。
据统计,2026年AI智能体仅需72分钟即可完成从初始入侵到数据外泄全过程,比2024年快了4倍;漏洞从公开披露到被武器化利用的时间,已从2018年的771天骤降至4小时。
AI正在让传统防御的底层机制面临失效风险。一是响应失速。AI将攻击速度压缩至秒级,而依赖人工分析、研判和处置的传统防御体系难以跟上。二是规则失效。传统安全依赖特征库、黑名单和静态规则拦截已知威胁,但AI能够实时生成、变形攻击代码。三是攻防失衡。AI能够以近乎零边际成本发起自动化、规模化的持续攻击,防御方却要逐例研判、溯源、修补,耗费大量人力和时间。四是经验失灵。人类专家高度依赖个体认知边界与历史案例积累,而AI能够以秒级速度进行强化学习、策略迭代与自主进化,使传统基于经验的防御研判迅速过时。
美AI工具自主入侵≠AI产生自我意识
AI能力跃升引发网络安全三重变革。
防守方式之变。传统网络安全主要遵循“发现一个、处置一个”的被动应对方式,AI时代攻击速度和变化速度大幅提升,防守也必须从事后响应转向实时感知、主动研判和动态对抗,利用AI持续分析异常行为、预测潜在风险,并在攻击形成之前主动发现和阻断威胁。
防御边界之变。传统网络安全的防线集中在IT基础设施的技术边界,通过防火墙、入侵检测系统构筑明确的内外网屏障。如今AI生成精准钓鱼邮件、语音克隆、深度伪造视频,可以把普通用户变成攻击链条上的突破口,一旦其中一个环节被突破,风险就可能沿着数据、账号和工具不断传导。
治理逻辑之变。传统网络安全治理以技术防控为核心,聚焦单点系统的漏洞修复与攻击拦截。而AI时代的安全风险贯穿数据采集、模型训练、部署应用、服务迭代的全生命周期,涉及研发方、运营方、使用方、监管方等多个主体。单一的技术防护、碎片化的部门监管已无法覆盖系统性风险,必须转向多主体协同的治理模式。
推动网络安全防线由“被动”转向“主动”。面对AI带来的新变化,网络安全防线必须主动前移。这个“前移”,不是简单增加几道防火墙,而是把安全工作的重心从事后处置转向事前预防。
要把风险识别前移。要夯实全民数字安全素养,借助网络安全宣传周等载体,把生成式AI风险转化为群众听得懂的安全常识。要在关键信息基础设施、政务系统、金融平台等高价值目标上,提前部署AI驱动的安全体系,强化常态化安全评估。要建立覆盖全行业的AI安全信息共享网络,实现威胁情报、攻击样本、防护策略的实时互通与协同处置。
要把技术反制前移。坚持“以AI制AI”,将AI从风险源转化为防御工具。推动大模型应用于前置性漏洞挖掘与风险预判,在系统上线前发现潜在隐患。构建高仿真AI安全测试环境,对高能力模型开展全场景攻防验证。加强模型对齐、安全约束和工具权限控制研究,让模型从底层能力到实际应用都具备更可靠的安全边界。
要把治理防线前移。要建立更加科学的AI安全分级分类管理机制,根据模型能力、应用场景和潜在风险实施差异化管理。把安全要求嵌入AI研发和应用全生命周期,把责任落实到研发、运营、使用、监管等各主体。完善AI网络安全事件的监测、预警和应急响应机制,加强跨部门、跨区域乃至跨境协同,让异常行为能够更早被发现、更快被通报、更及时得到处置。
技术的每一次跃迁,都会重新定义安全的边界。蒸汽机改变了工业生产,互联网改变了信息传播,而AI正在改变人与机器之间的关系。我们唯有主动识变、应变、求变,加快构建与AI能力演进相适应的主动防御体系,方能在人与机器共同演进的智能时代赢得安全主动、守住安全底线。
责任编辑:刘聪聪
